Майже 12 мільйонів акаунтів під загрозою: Capcom підтвердила злам CAPCOM ID
25.10.2026 21:53 · Адмін · 👁 13
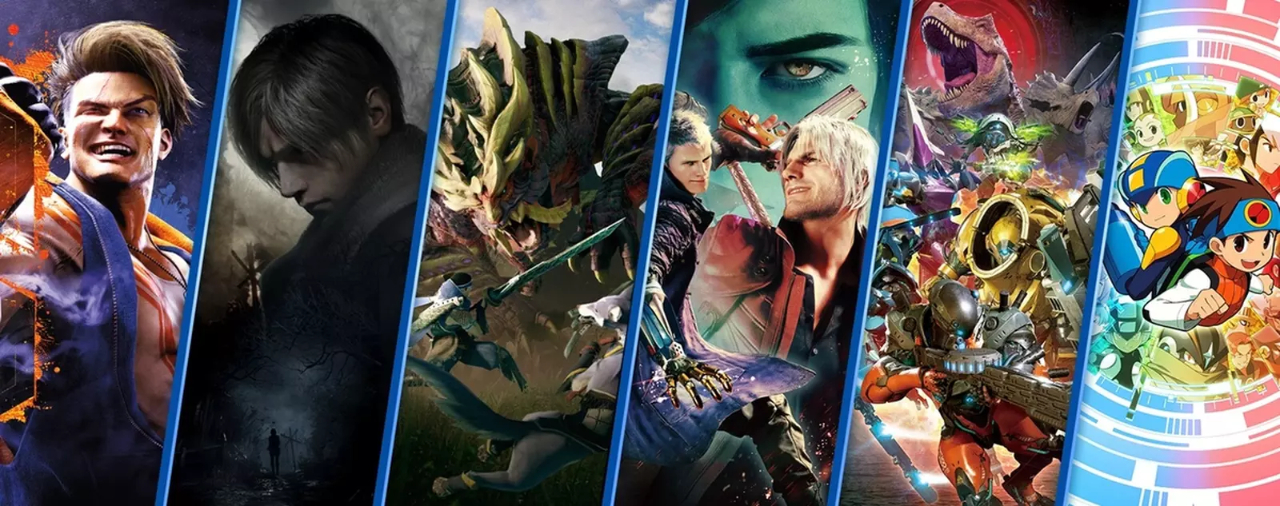
Якби кожен запис з бази CAPCOM ID був окремою людиною, вистачило б на майже чотири Києви. Саме стільки, понад 11,7 мільйона записів, опинилися в руках зловмисників. Capcom, творці Resident Evil, Street Fighter і Monster Hunter, підтвердила, що хакери проникли в систему облікових записів її гравців.
Що сталося
CAPCOM ID — це акаунт, через який гравці входять у вебсервіси Capcom і в деякі онлайн-ігри компанії, зокрема Street Fighter 6 і Monster Hunter Wilds. Цього тижня Capcom помітила підозрілу активність, заблокувала вторгнення, а вже наступного дня з'ясувала, що дані клієнтів таки витекли. Компанія повідомила поліцію префектури Осака і японську Комісію із захисту персональної інформації.
Як саме зловмисники потрапили в систему, Capcom не розкриває. Каже лише, що спосіб атаки вже знайшли і закрили. Відповідальності за злам поки ніхто не взяв.
Що потрапило до хакерів
У всіх 11 774 247 записах є електронна пошта, дата створення акаунта, час останнього входу, кількість входів і IP-адреса, з якої ви заходили востаннє. Ще в 43 записах були дата народження, стать, країна чи регіон і нікнейм.
У 196 акаунтах хакери змінили паролі без дозволу власників. Capcom ці паролі вже скинула. А 19 із цих акаунтів пов'язані з японським магазином e-Capcom, тож там витекло більше: імена, телефони, адреси, історія покупок і звернень.
Пізніше Capcom уточнила: 11,7 мільйона — це кількість записів, які потрапили під інцидент, а максимальна кількість людей, яких могла зачепити несанкціонована зміна паролів, становить до 390 тисяч. Обидві цифри ще можуть змінитися, бо компанія продовжує стежити за ситуацією.
Що не постраждало
Дані банківських карток у базі не було. Паролі, які гравці встановили самі, за словами Capcom, не скомпрометовані. А ігри та онлайн-сервіси працюють як звичайно: «цей інцидент не впливає на можливість гравців заходити в наші ігри та грати в них», — запевняє компанія.
Тобто Monster Hunter працює. Просто тепер хтось чужий знає, з якої IP-адреси ви на нього полюєте.
Що робити гравцям
Головна небезпека тепер — шахрайські листи. Capcom попереджає, що вкрадені адреси можуть використати для розсилок нібито від імені компанії. Тож якщо вам прийшов лист від «Capcom» з дивним посиланням, незнайомим вкладенням чи проханням ввести особисті дані, не відкривайте його.
Змінювати зареєстровану пошту не потрібно. Capcom обіцяє зв'язатися з усіма, кого це зачепило, особисто. Для гравців з Америки, Європи, Близького Сходу й Африки працює форма на сайті підтримки компанії.
Не вперше
Це вже другий великий злам Capcom за шість років. Восени 2020-го компанію атакували програмою-вимагачем. Тоді спершу говорили, що під загрозою можуть бути дані до 350 тисяч клієнтів, партнерів і працівників, а зрештою підтвердили витік даних 16 415 людей.
І Capcom не одна. Цього року кібератаки визнавали й інші ігрові компанії, зокрема Rockstar Games, на яку навесні напало угруповання ShinyHunters.
Ігри Capcom продовжують працювати, паролі начебто цілі, а банківські карти в безпеці. Але майже чотири Києви записів — це майже чотири Києви потенційних адресатів для шахрайських листів. Тож найближчим часом будьте уважні до всього, що приходить вам на пошту від імені Capcom. Справжня Capcom, найімовірніше, не проситиме вас нікуди переходити.
Джерела: GosuGamers, Help Net Security, GINX, Nintendo Life.
Коментарі
Коментарів ще немає.
Увійдіть, щоб залишити коментар.